Des contrôles qui laissent une preuve dans le système
Nous examinons risques, contrôles et droits, et comment vos systèmes peuvent les faire respecter, avant de proposer un outil de GRC.
34 questions, résultat à la fin, sans frais.
Système GRC : définition et usage
GRC signifie gouvernance, risques et conformité. Un système GRC documente risques, contrôles, audits et obligations réglementaires, et prouve que les contrôles fonctionnent.
Une bonne partie du contrôle interne vit dans l’ERP : droits, validations, dates de verrouillage et piste d’audit. Une plateforme GRC organise le reste quand le volume l’exige.
Public visé et cas où il ne convient pas
Convient à
- Entreprises auditées chaque année par un cabinet externe
- Secteurs réglementés : finance, santé, mines, énergie
- Conseils qui demandent une matrice des risques avec responsables
- Entreprises dont les utilisateurs ERP ont plus de droits que nécessaire
Ne convient pas quand
- Les processus ne sont pas encore documentés : on commence par les processus et le contrôle interne de base
- Le seul besoin est la piste d’audit de l’ERP : on l’active sans acheter un autre système
- Vous visez une certification ISO complète : cela relève d’un consultant de cette norme
Coût de la reconstitution des preuves à chaque audit
Chercher des validations dans les e-mails et monter des échantillons à la main prend des semaines à chaque audit. Calculez le coût avec vos propres chiffres.
Exemple : un auditeur interne et un analyste à 45 S/ de l’heure. Remplacez les valeurs par les vôtres.
Le calcul montre ce que coûte aujourd’hui la tâche manuelle. Ce n’est pas une promesse d’économie.
Risques, contrôles et preuves
Un système GRC enregistre chaque risque avec son responsable, les contrôles qui l’atténuent, le test périodique de chaque contrôle et la preuve qui l’étaye. Les obligations réglementaires ont une date et un responsable.
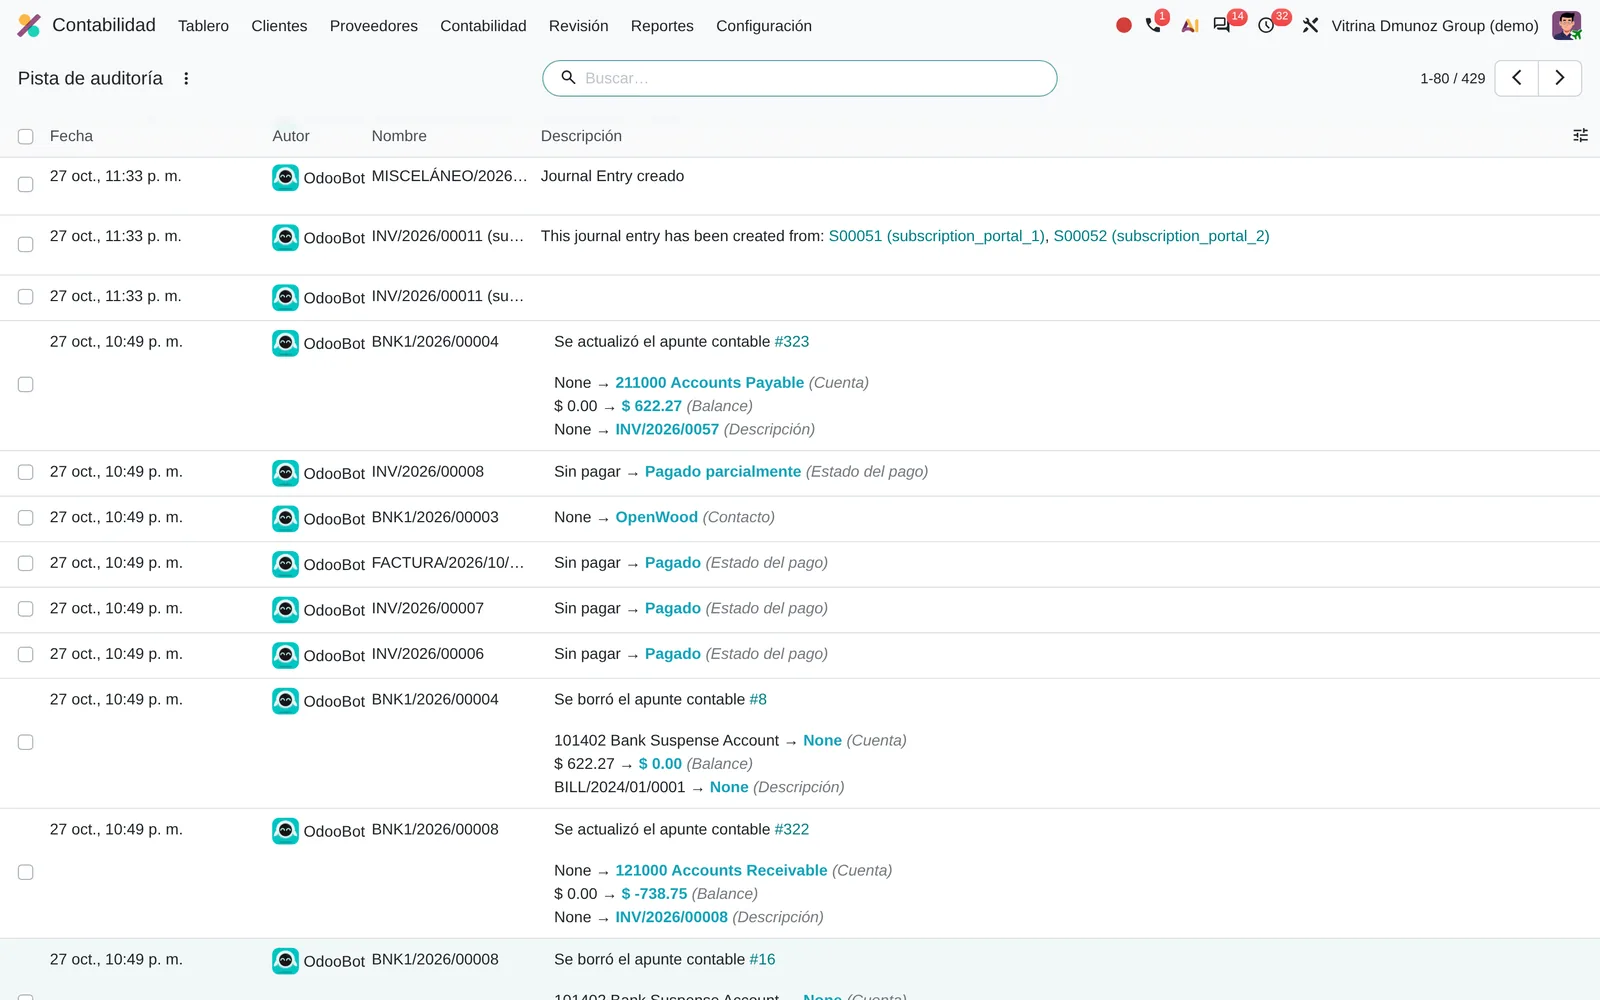
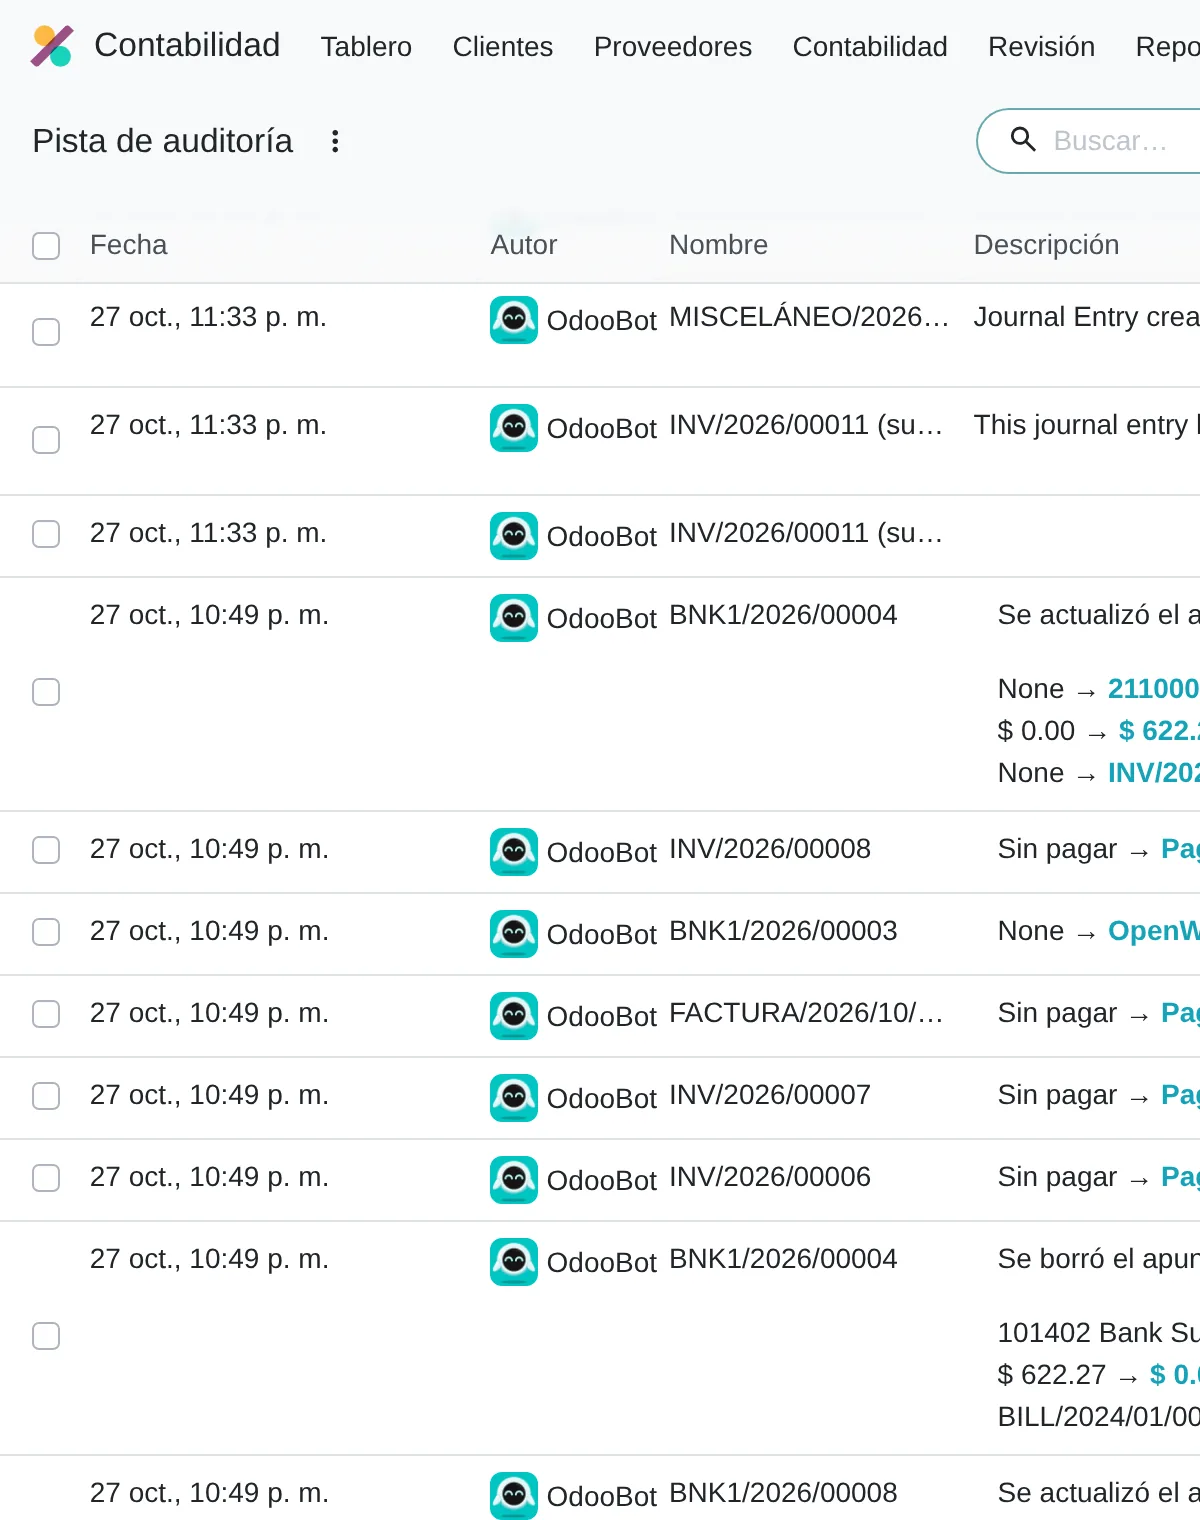
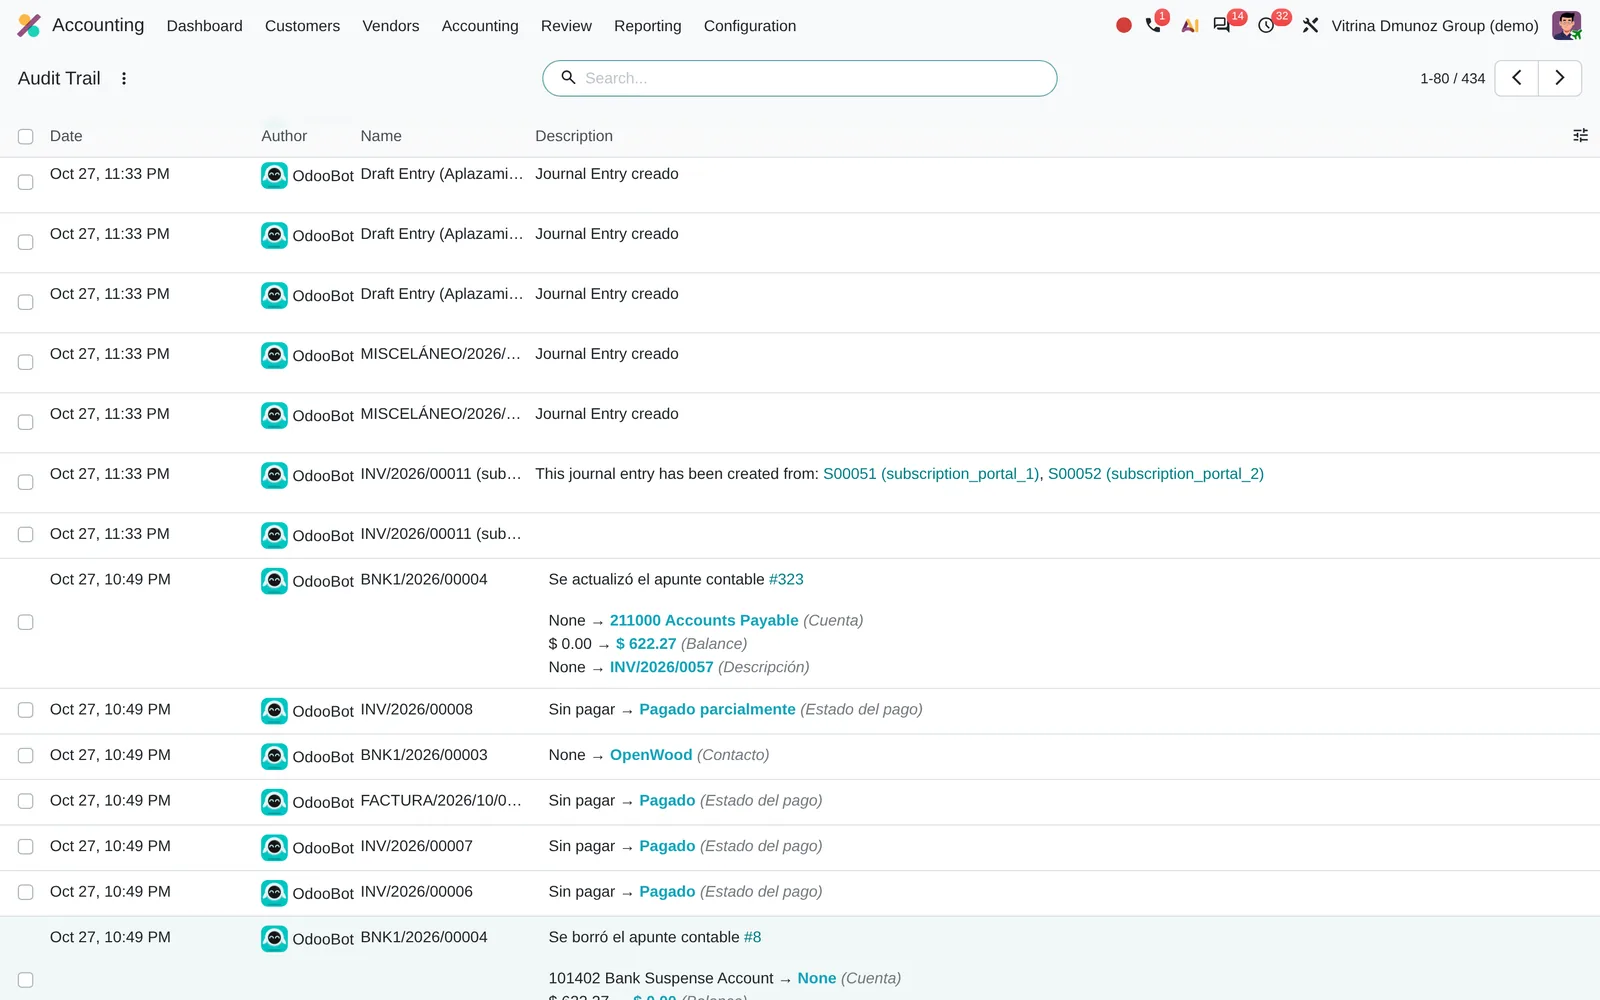
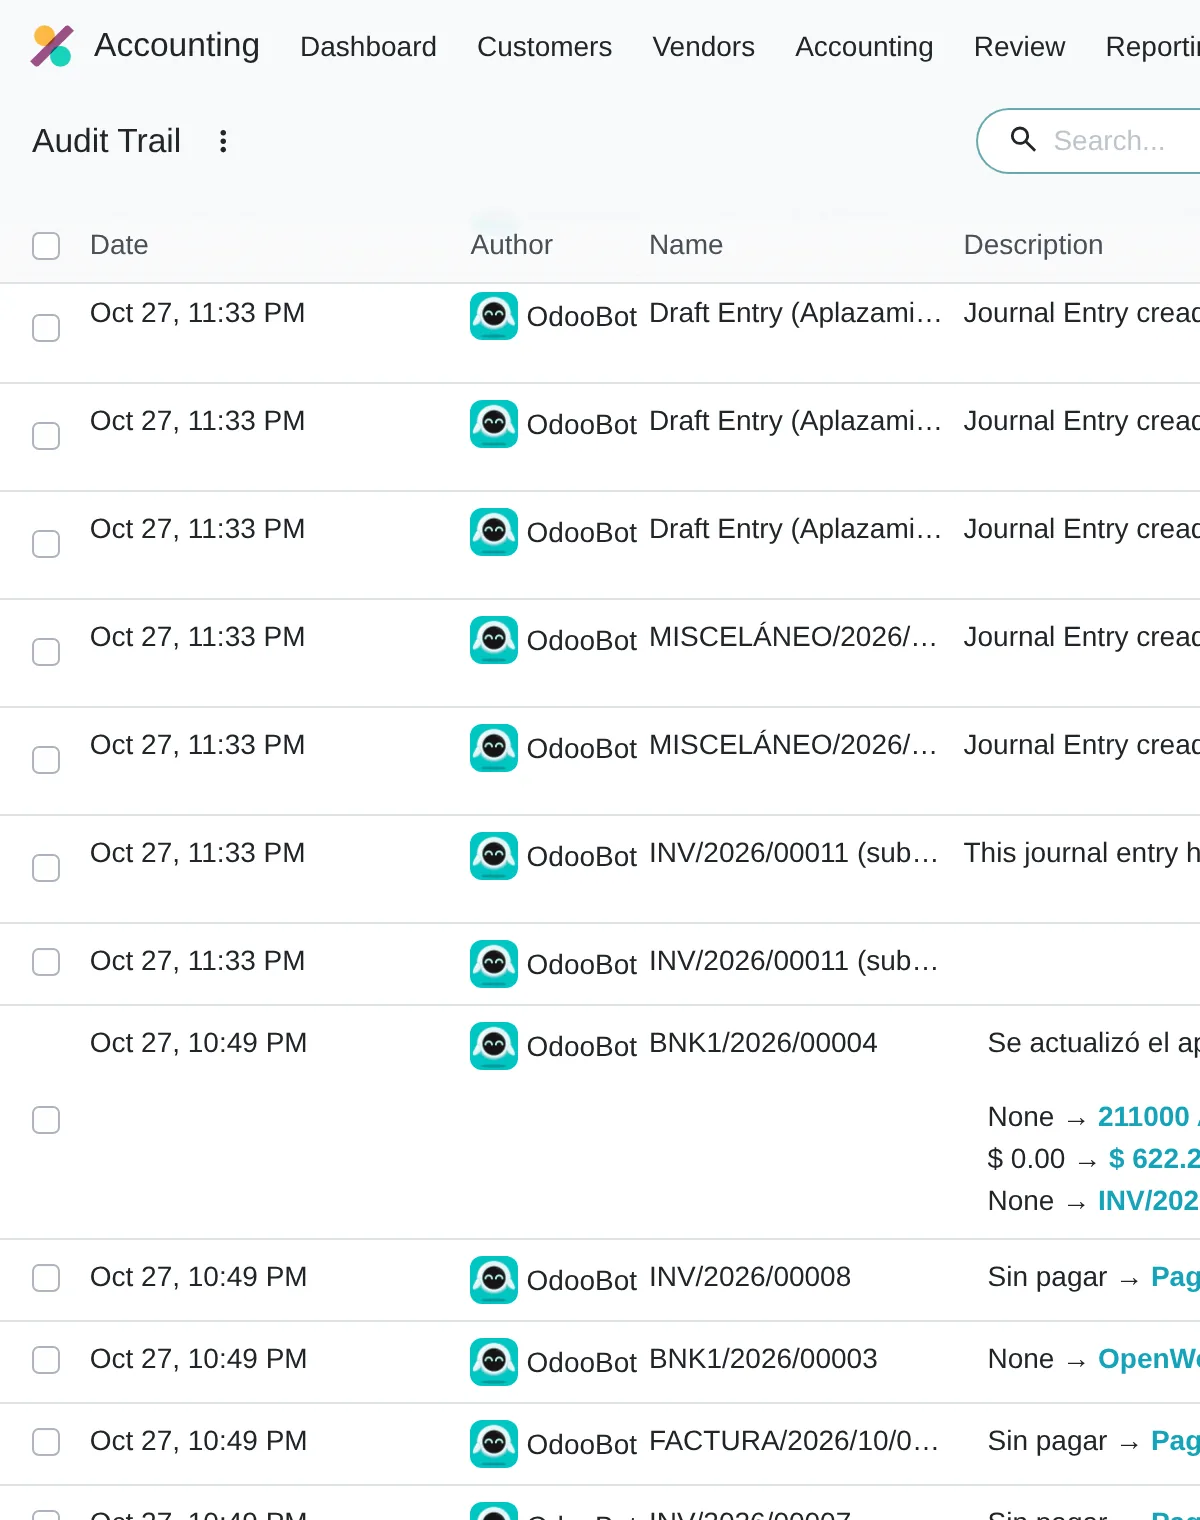
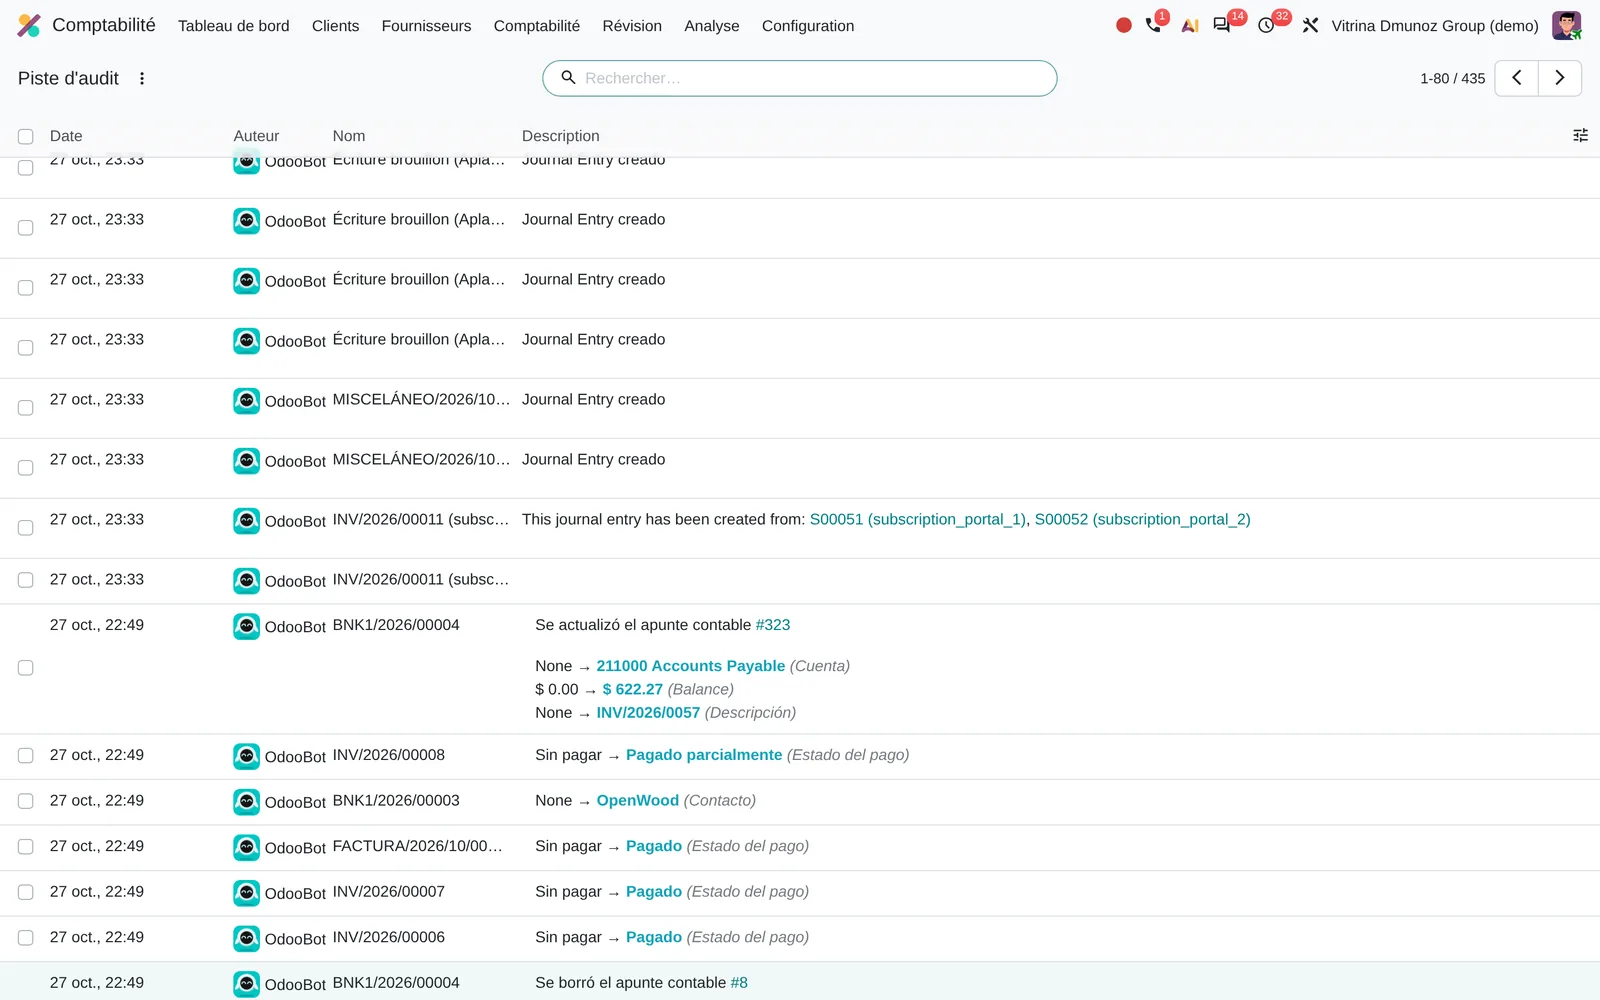
Dans l’ERP, la preuve naît d’elle-même : Odoo 20 conserve dans la piste d’audit qui a modifié chaque écriture, quand et la valeur précédente. Cette piste est l’une des sources du GRC.
Cycle du contrôle
- Risque identifié
- Contrôle attribué
- Test avec preuve
- Constat clos
La méthode appliquée au contrôle interne et la gestion des risques
Diego Muñoz dirige chaque analyse : d’abord le processus et les données, ensuite l’outil, par phases courtes que vous validez.
Risques et processus critiques
Avec la direction, nous identifions les risques qui comptent le plus et les processus concernés : achats, paiements, comptabilité, accès.
Contrôles et preuves
Nous rédigeons la matrice des contrôles et vérifions lesquels l’ERP assure déjà (droits, validations, verrouillages) et lesquels manquent.
Test sur échantillon
Nous testons un échantillon de contrôles sur des enregistrements réels et notons quelles preuves sortent du système.
Feuille de route et outil
Nous proposons quoi ajuster dans les systèmes et si une plateforme GRC se justifie. Si l’une est choisie, son éditeur la met en œuvre.
Livrables
- Matrice des risques et contrôles avec responsables
- Matrice de séparation des tâches confrontée aux droits réels
- Résultats du test d’un échantillon de contrôles
- Feuille de route des ajustements et décision sur une plateforme GRC
Prérequis et résultats
Prérequis
- Cartographie des processus avec un responsable par processus
- Liste des obligations réglementaires applicables
- Rôles et droits actuels de chaque système
- Constats des audits précédents
Résultats : matrices, calendrier des obligations et preuves
- Matrice des risques et contrôles avec responsables
- Matrice de séparation des tâches par rôle
- Calendrier des obligations avec responsables
- Preuve de chaque test de contrôle prête pour l’auditeur
Dimensions de l’analyse
Cette analyse examine la matrice des risques, la matrice des contrôles et ses preuves, les tests et constats, les accès et la séparation des tâches, et les obligations réglementaires et contractuelles. Les questions décrivent comment le contrôle interne est documenté et testé aujourd'hui, et quelle part en imposent les systèmes.
Résultat remis
À la fin, vous recevez un niveau par dimension de votre contrôle interne et les écarts classés par priorité. Chaque écart indique s'il se règle par les droits et la configuration de l'ERP ou par une procédure, et la première action vérifiable.
17 questions notées et 12 questions de contexte (type d'exploitation, taille, système actuel). Les questions de contexte ne sont pas notées : elles situent le résultat face à des exploitations comparables.
Options du marché
Nous ne mettons pas en œuvre de plateformes GRC. Nous examinons quels contrôles votre ERP peut faire respecter et, si une plateforme est nécessaire, aidons à la choisir.
Couverture de l’ERP
Ce que couvre l’ERP : droits par rôle, validations par montant, dates de verrouillage et piste d’audit. Dans Odoo, cela se paramètre sans outil séparé.
Modules techniques d’Odoo 20
accountapprovalsdocuments
Autres options
Des plateformes de GRC et d’audit interne pour matrices des risques, tests de contrôles, constats et obligations, surtout utilisées par les grandes entreprises ou les secteurs régulés.
- ServiceNow GRC
- Archer (RSA)
- MetricStream
- AuditBoard
- SAP GRC
- Diligent HighBond
Plateformes GRC utilisées par l’audit interne ; sans ordre de préférence.
Critères de choix
- Matrice des risques et contrôles maintenue sans consultant
- Preuve liée à l’enregistrement ERP
- Rappels d’obligations avec responsable et date
- Rapport au comité d’audit sans le refaire à la main
Limites du standard
Mise en œuvre de la plateforme GRC
SolutionNous ne la réalisons pas : le fournisseur s’en charge, après notre analyse
Piste d’audit de l’ERP non activée
SolutionElle s’active dans les paramètres ; elle enregistre à partir de ce moment, pas rétroactivement
Contrôles dans des systèmes sans journal des modifications
SolutionOn les documente avec des preuves manuelles datées jusqu’à la migration
Localisation péruvienne
- Loi 30424 et modèle de prévention des délits
- Loi 29733 sur la protection des données personnelles
- Règles de la SBS ou de la SMV pour les sociétés supervisées
Analyse, choix et intégration
Diagnostic du contrôle interne
Risques, matrice des contrôles, séparation des tâches et test sur échantillon.
Contrôles dans l’ERP
Droits par rôle, validations, dates de verrouillage et piste d’audit dans votre ERP actuel.
Choix d’une plateforme GRC
Comparaison des options avec vos contrôles et votre volume, si une plateforme se justifie.
Coordination avec l’éditeur
Nous accompagnons la mise en œuvre de l’éditeur choisi avec la matrice des contrôles en main.
J’analyse votre contrôle interne et la façon dont vos systèmes le font respecter : droits, séparation des tâches, piste d’audit et dates de verrouillage dans l’ERP. Si vous avez besoin d’une plateforme GRC, je vous aide à la choisir et je coordonne avec l’éditeur ; je ne la mets pas en œuvre.
Systèmes qui se connectent avec le contrôle interne et la gestion des risques
Le GRC tire ses preuves de la comptabilité et des livres, les accès de l’annuaire des utilisateurs et les documents de la GED. Les liens mènent à l’analyse de chaque système.
Avant de commencer

Beaucoup d’entreprises de taille moyenne non. Une matrice bien construite et des contrôles paramétrés dans l’ERP couvrent l’essentiel. L’analyse indique quand une plateforme se justifie.
Nous n’émettons pas d’opinion d’audit. Nous examinons la conception des contrôles et leur application par les systèmes, pour arriver à l’audit en ordre.
Non. Nous aidons à la choisir et coordonnons avec l’éditeur. Ce que nous paramétrons, ce sont les contrôles dans Odoo.
L’analyse en ligne et l’échange de 30 minutes sont gratuits. Les travaux suivants sont chiffrés par phase.
Seul Diego Muñoz, pour préparer l’échange. Elles ne sont pas partagées avec des tiers.
Commencez par l’analyse en ligne
À la fin, vous voyez votre niveau et par où commencer. Si vous le souhaitez, nous l’examinons en 30 minutes par visioconférence avec Diego Muñoz.
WhatsApp +51 919 488 260 · damunoz@dmunozgroup.com