Controles que dejan evidencia en el sistema
Revisamos riesgos, controles y permisos, y cómo sus sistemas pueden hacerlos cumplir, antes de proponer una herramienta de GRC.
34 preguntas, resultado al terminar, sin costo.
Sistema GRC: definición y uso
GRC significa gobierno, riesgo y cumplimiento. Un sistema GRC documenta riesgos, controles, auditorías y obligaciones regulatorias, y prueba que los controles funcionan.
Buena parte del control interno vive en el ERP: permisos, aprobaciones, fechas de bloqueo y pista de auditoría. Una plataforma GRC ordena lo demás cuando el volumen lo pide.
Para quién y cuándo no conviene
Conviene a
- Empresas auditadas cada año por una firma externa
- Sectores regulados: financiero, salud, minería, energía
- Directorios que piden una matriz de riesgos con dueño
- Empresas con usuarios del ERP que tienen más permisos de los necesarios
No conviene cuando
- Aún no hay procesos documentados: se empieza por procesos y control interno básico
- La necesidad es solo la pista de auditoría del ERP: se activa sin comprar otro sistema
- Se busca una certificación ISO completa: corresponde a un consultor de esa norma
Costo de reconstruir evidencia en cada auditoría
Buscar aprobaciones en correos y armar muestras a mano consume semanas en cada auditoría. Calcule el costo con sus propias cifras.
Ejemplo: un auditor interno y un analista a S/ 45 la hora. Cambie los valores por los suyos.
El cálculo muestra lo que hoy cuesta la tarea manual. No es una promesa de ahorro.
Riesgos, controles y evidencia
Un sistema GRC registra cada riesgo con su dueño, los controles que lo mitigan, la prueba periódica de cada control y la evidencia que la respalda. Las obligaciones regulatorias tienen fecha y responsable.
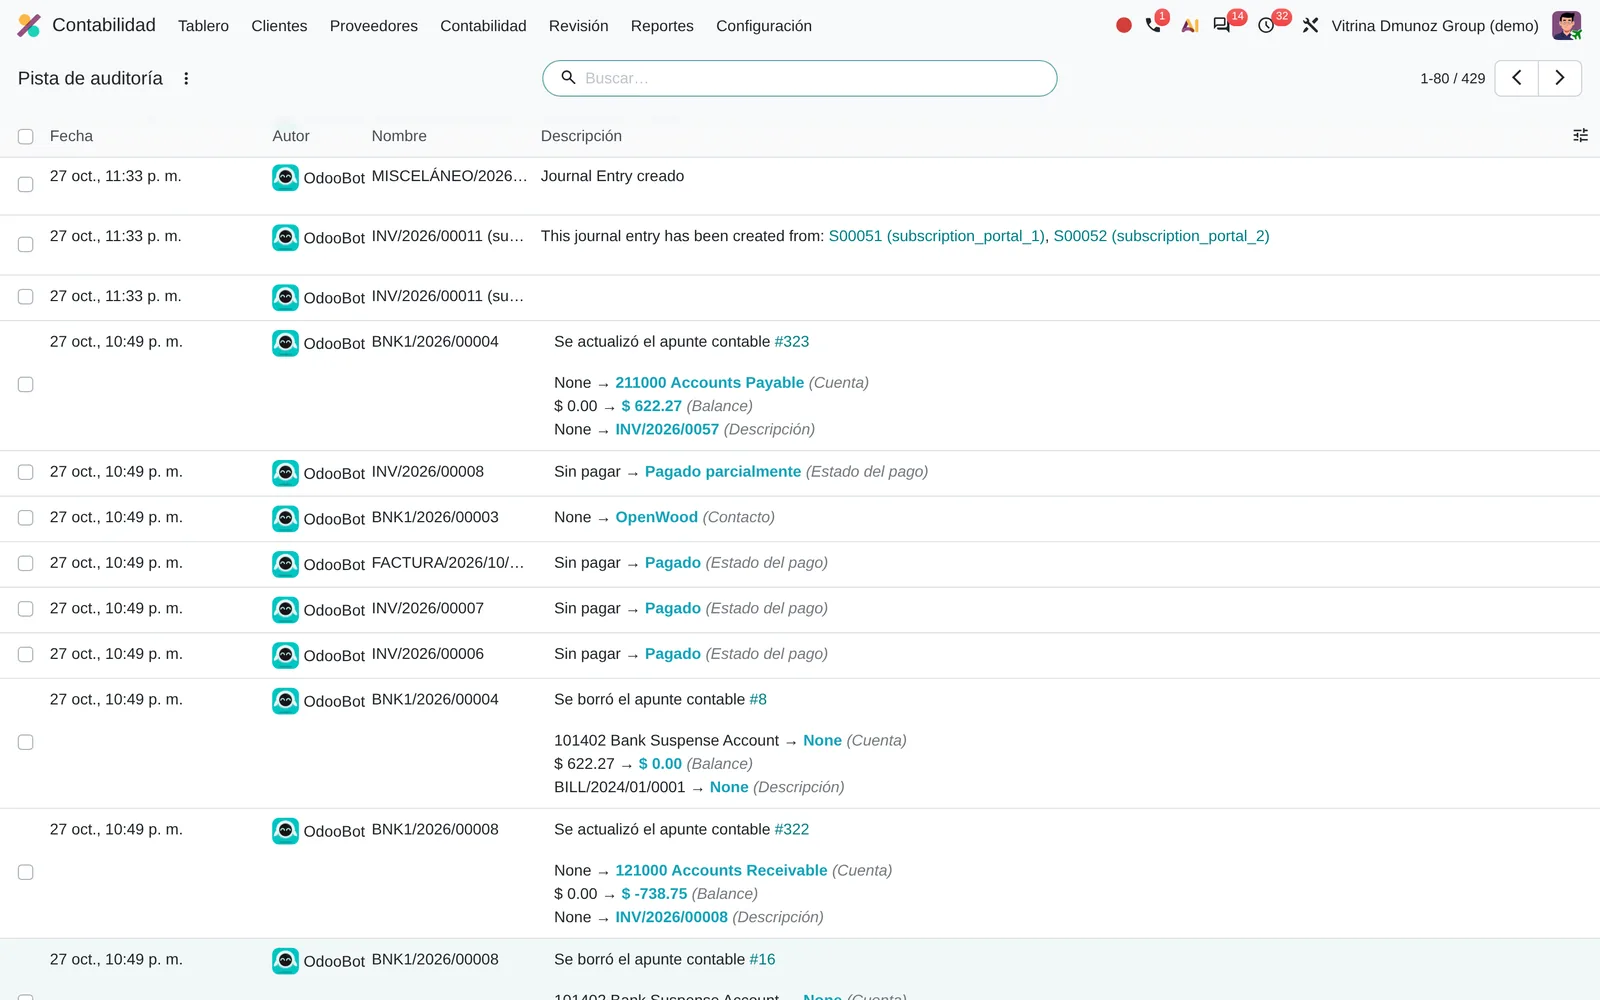
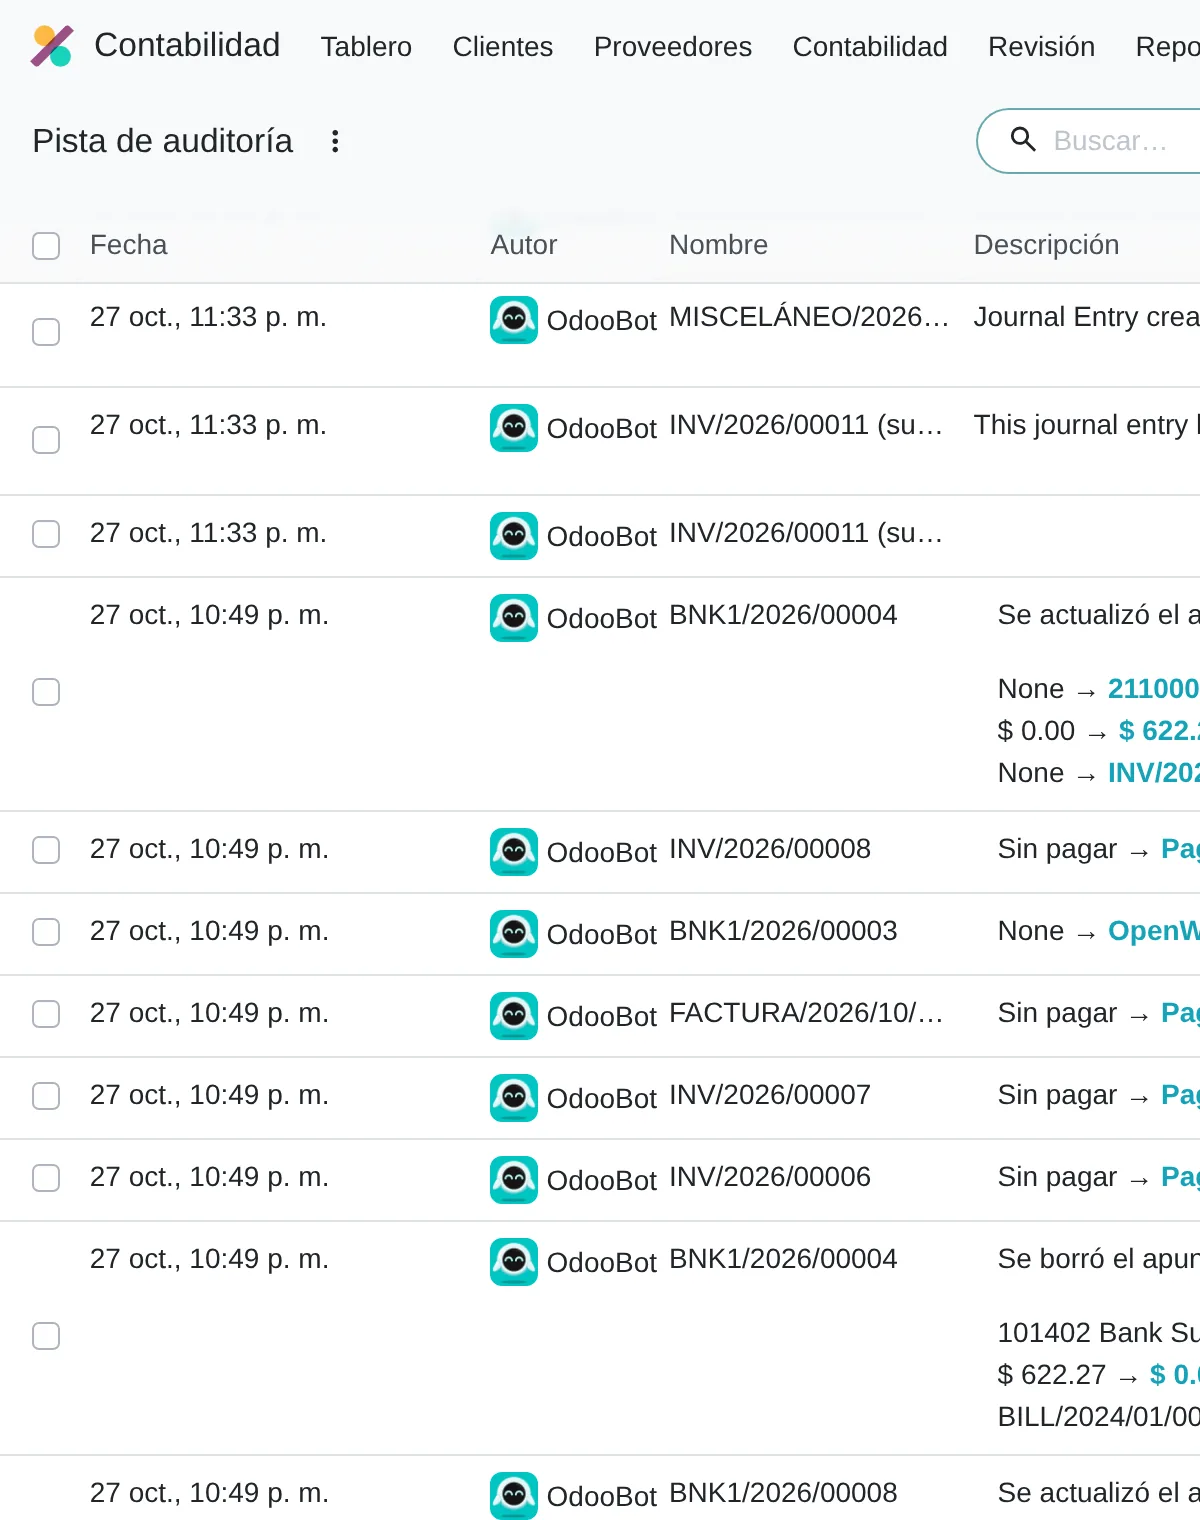
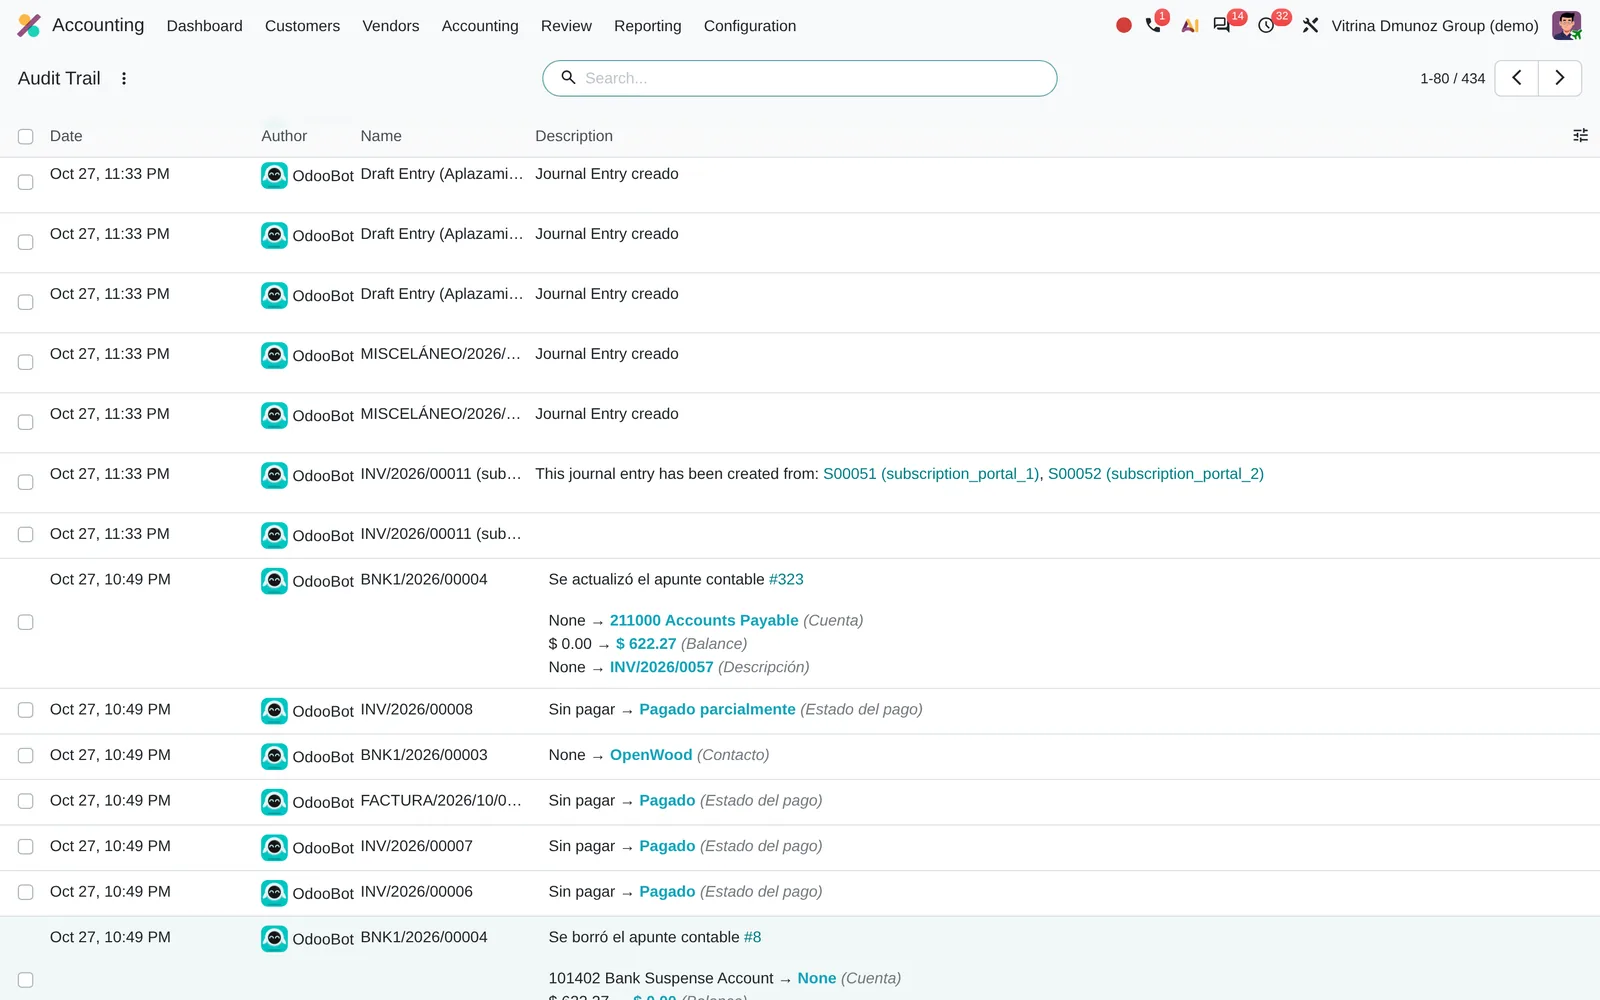
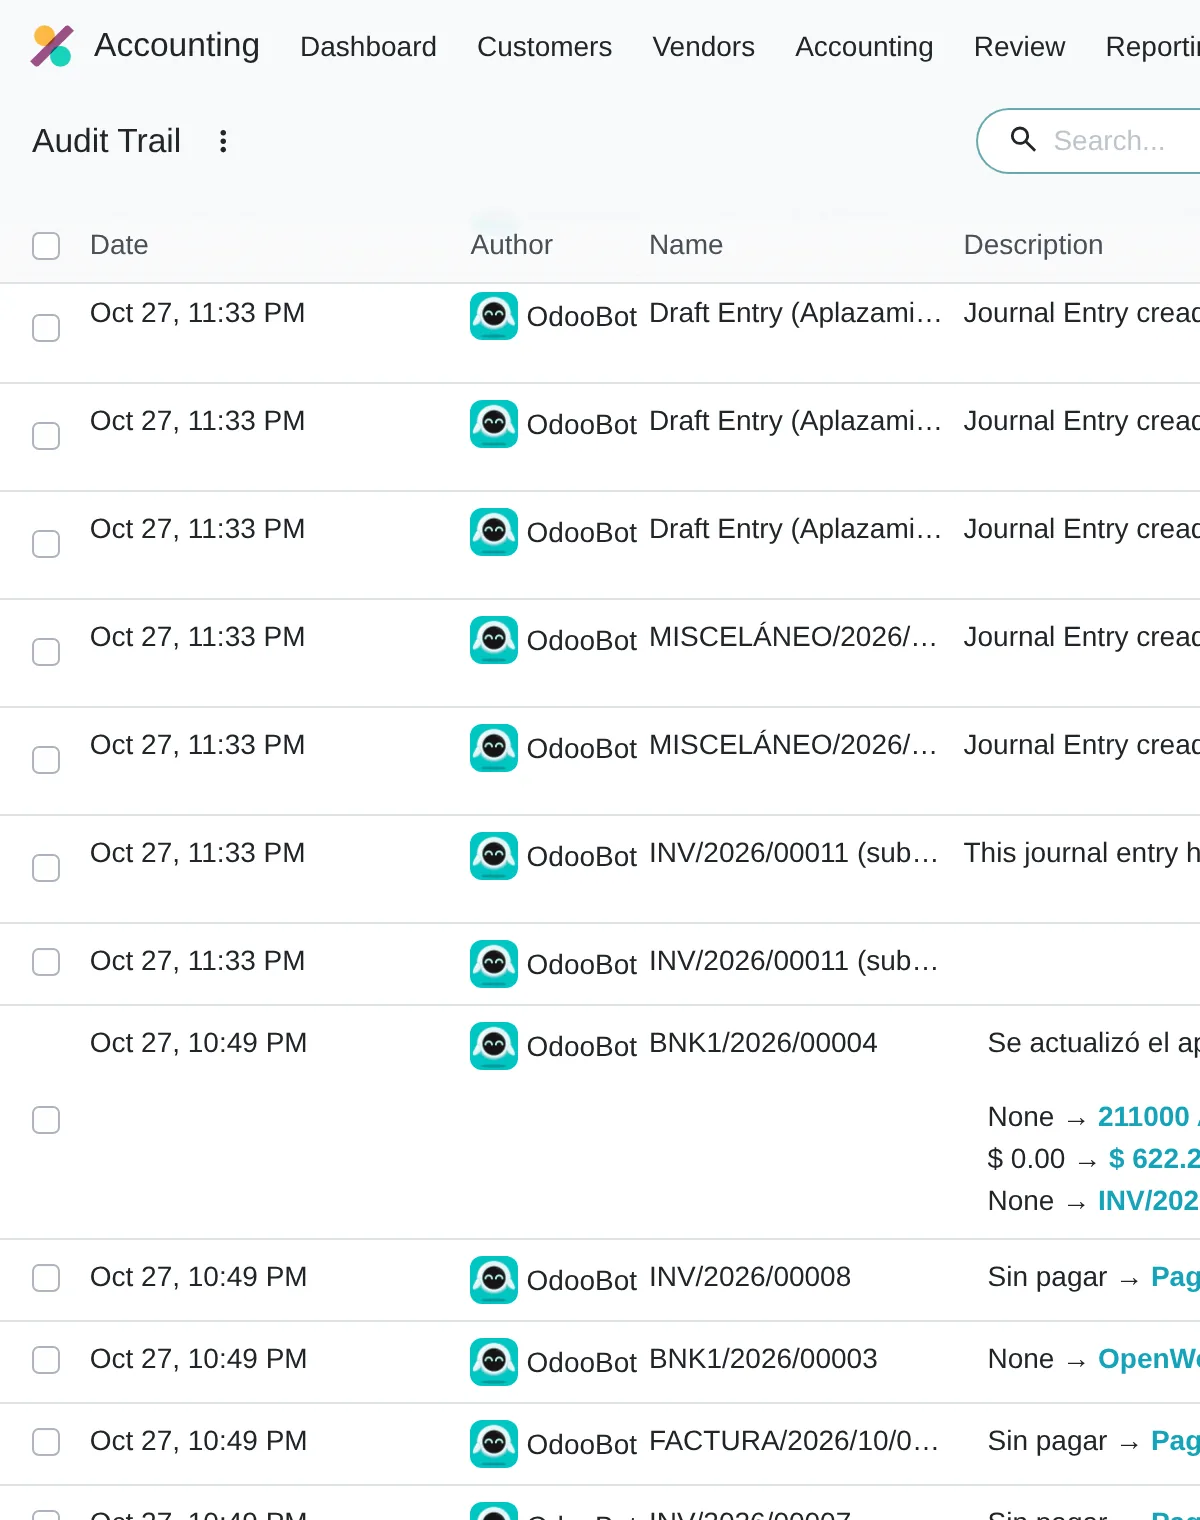
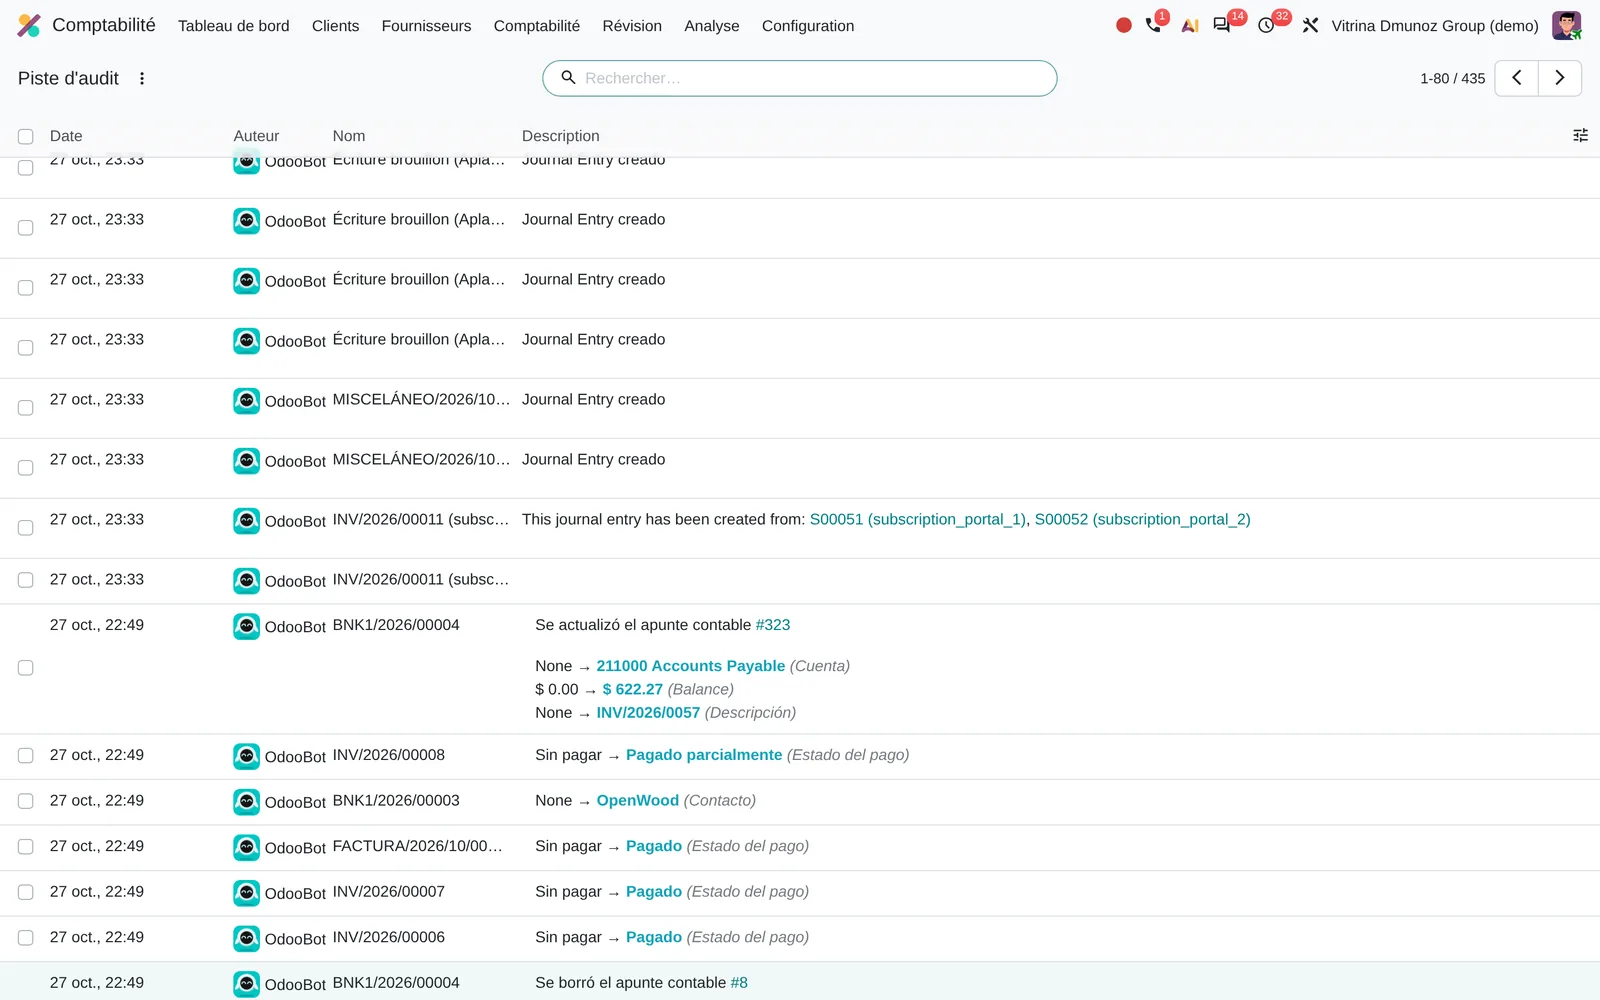
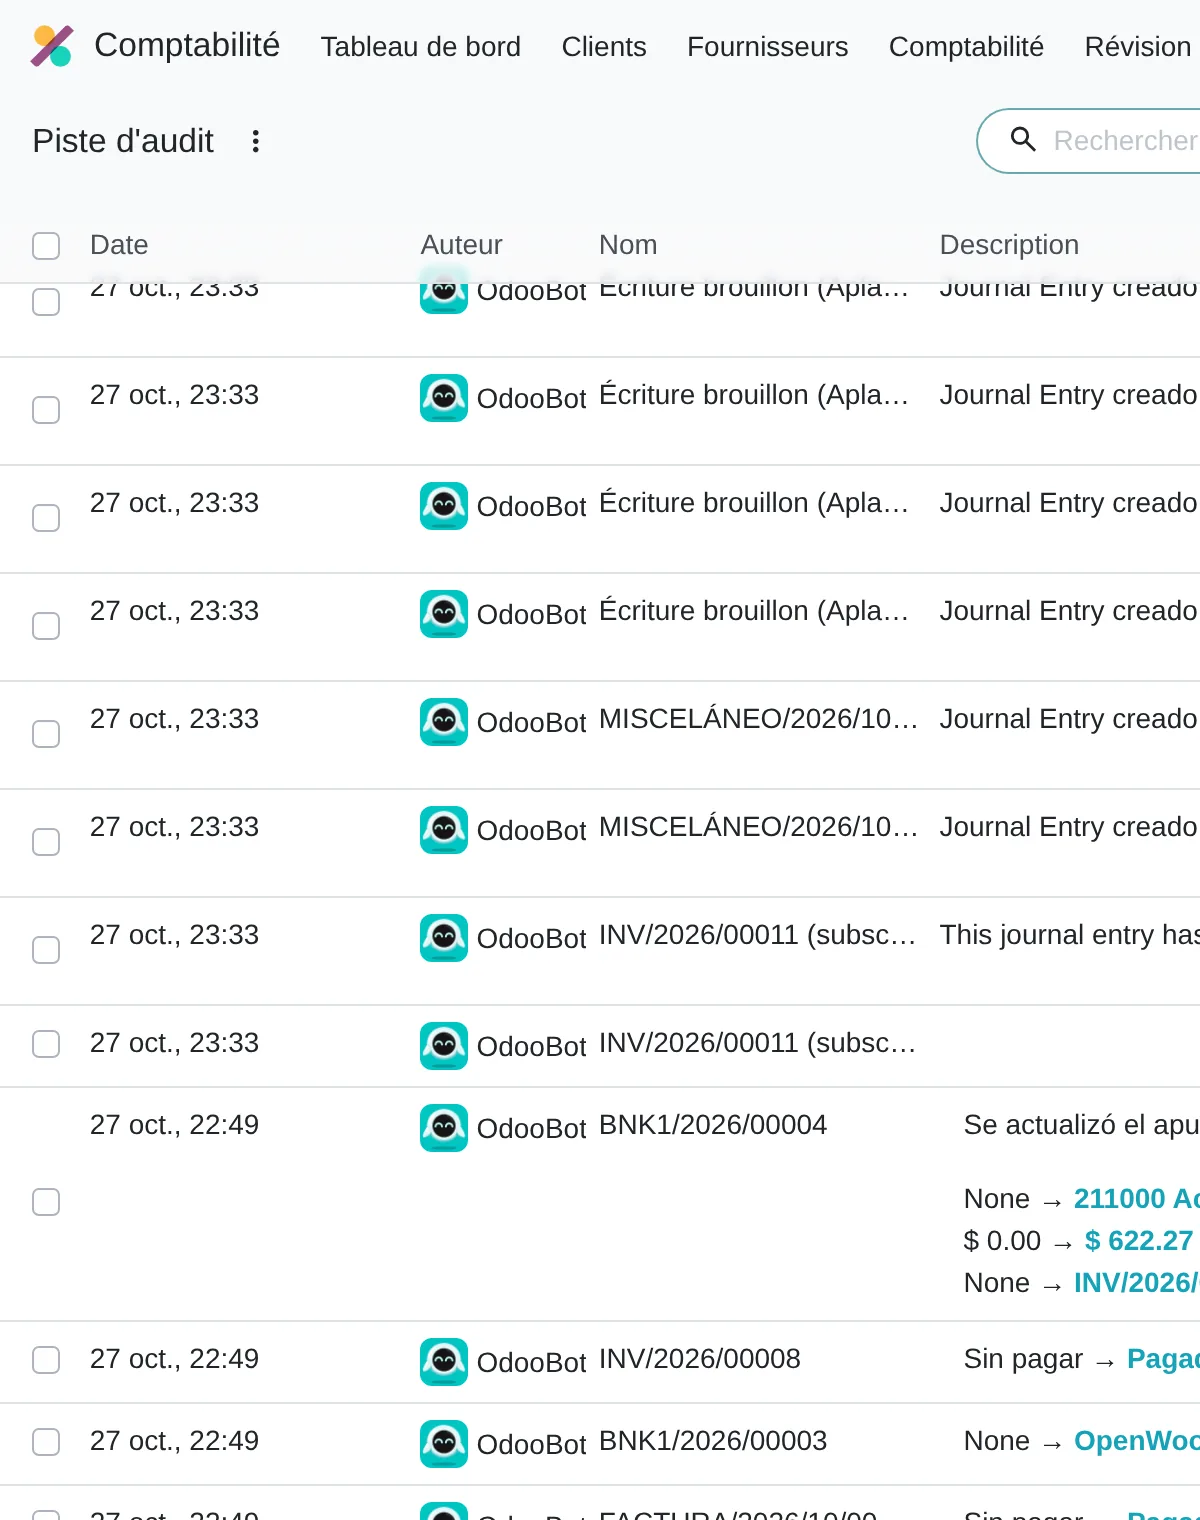
En el ERP la evidencia nace sola: Odoo 20 guarda en Pista de auditoría quién cambió cada asiento, cuándo y el valor anterior. Esa pista es una de las fuentes del GRC.
Ciclo del control
- Riesgo identificado
- Control asignado
- Prueba con evidencia
- Hallazgo cerrado
El método aplicado al control interno y la gestión de riesgos
Dmunoz Group dirige cada análisis: primero el proceso y los datos, después la herramienta, con fases cortas que usted aprueba.
Riesgos y procesos críticos
Identificamos con gerencia los riesgos que más importan y los procesos donde ocurren: compras, pagos, contabilidad, accesos.
Controles y evidencia
Escribimos la matriz de controles y verificamos cuáles deja ya el ERP (permisos, aprobaciones, bloqueos) y cuáles faltan.
Prueba de muestra
Probamos una muestra de controles contra los registros reales y anotamos qué evidencia sale del sistema.
Ruta y herramienta
Proponemos qué ajustar en los sistemas y si conviene una plataforma GRC. Si se elige una, la implementa su proveedor.
Entregables
- Matriz de riesgos y controles con dueño
- Matriz de segregación de funciones contrastada con los permisos reales
- Resultado de la prueba de una muestra de controles
- Ruta de ajustes en sistemas y decisión sobre una plataforma GRC
Requisitos previos y resultados
Requisitos previos
- Mapa de procesos con dueño por proceso
- Lista de obligaciones regulatorias que aplican
- Roles y permisos actuales de cada sistema
- Hallazgos de auditorías anteriores
Resultados: matrices, calendario de obligaciones y evidencia
- Matriz de riesgos y controles con dueño
- Matriz de segregación de funciones por rol
- Calendario de obligaciones con responsable
- Evidencia de cada prueba de control lista para el auditor
Dimensiones del análisis
Este análisis revisa la matriz de riesgos, la matriz de controles y su evidencia, las pruebas y hallazgos, los accesos y la segregación de funciones, y las obligaciones regulatorias y contractuales. Las preguntas describen cómo se documenta y se prueba hoy el control interno, y cuánto de él hacen cumplir los sistemas.
Resultado que recibe
Al terminar recibe un nivel por dimensión de su control interno y las brechas ordenadas por prioridad. Cada brecha indica si se resuelve con permisos y configuración del ERP o con un procedimiento, y la primera acción verificable.
17 preguntas con puntaje y 12 de contexto (tipo de operación, tamaño, sistema actual). Las de contexto no puntúan: sirven para leer el resultado frente a operaciones parecidas.
Opciones de mercado
No implementamos plataformas GRC. Revisamos qué controles puede hacer cumplir su ERP y, si hace falta una plataforma, ayudamos a elegirla.
Cobertura del ERP
Lo que hace el ERP: permisos por rol, aprobaciones por monto, fechas de bloqueo y pista de auditoría. En Odoo esto se configura sin una herramienta aparte.
Módulos técnicos de Odoo 20
accountapprovalsdocuments
Otras opciones
Plataformas de GRC y de auditoría interna para matrices de riesgos, pruebas de controles, hallazgos y obligaciones, usadas sobre todo por empresas grandes o reguladas.
- ServiceNow GRC
- Archer (RSA)
- MetricStream
- AuditBoard
- SAP GRC
- Diligent HighBond
Plataformas GRC usadas por auditoría interna; sin orden de preferencia.
Criterios de selección
- Matriz de riesgos y controles que el área mantiene sin consultor
- Evidencia enlazada al registro del ERP
- Recordatorios de obligaciones con responsable y fecha
- Reporte para el comité de auditoría sin rearmarlo a mano
Límites del estándar
Implementación de la plataforma GRC
Cómo se resuelveNo la hacemos: la realiza el proveedor, con nuestro análisis previo
Pista de auditoría del ERP sin activar
Cómo se resuelveSe activa en Ajustes; registra desde ese momento, no hacia atrás
Controles en sistemas sin registro de cambios
Cómo se resuelveSe documentan con evidencia manual fechada hasta migrar
Localización peruana
- Ley 30424 y modelo de prevención de delitos
- Ley de protección de datos personales 29733
- Normas de la SBS o la SMV para empresas supervisadas
Análisis, selección e integración
Diagnóstico de control interno
Riesgos, matriz de controles, segregación de funciones y prueba de una muestra.
Controles en el ERP
Permisos por rol, aprobaciones, fechas de bloqueo y pista de auditoría en el ERP que ya usa.
Selección de plataforma GRC
Comparación de opciones con sus controles y su volumen, si una plataforma se justifica.
Coordinación con el proveedor
Acompañamos la implementación del proveedor elegido con la matriz de controles en la mano.
Analizo su control interno y la forma en que sus sistemas lo hacen cumplir: permisos, segregación de funciones, pista de auditoría y fechas de bloqueo en el ERP. Si necesita una plataforma GRC, le ayudo a elegirla y coordino con el proveedor; no la implemento.
Sistemas que se conectan con el control interno y la gestión de riesgos
El GRC toma evidencia de contabilidad y de los libros, accesos del directorio de usuarios y documentos del gestor documental. Los enlaces llevan al análisis de cada sistema.
Antes de empezar

Muchas empresas medianas no. Con una matriz bien hecha y los controles configurados en el ERP cubren lo principal. El análisis indica cuándo se justifica una plataforma.
No emitimos opinión de auditoría. Revisamos el diseño de los controles y cómo los sistemas los hacen cumplir, para llegar ordenados a la auditoría.
No. Ayudamos a elegirla y coordinamos con el proveedor. Lo que sí configuramos son los controles dentro de Odoo.
El análisis en línea y la revisión de 30 minutos no tienen costo. Los trabajos posteriores se cotizan por fases.
Solo el equipo de Dmunoz Group, para preparar la revisión. No se comparten con terceros.
Empiece con el análisis en línea
Al terminar ve su nivel y por dónde empezar. Si quiere, lo revisamos en 30 minutos por videollamada con Dmunoz Group.
WhatsApp +51 919 488 260 · damunoz@dmunozgroup.com